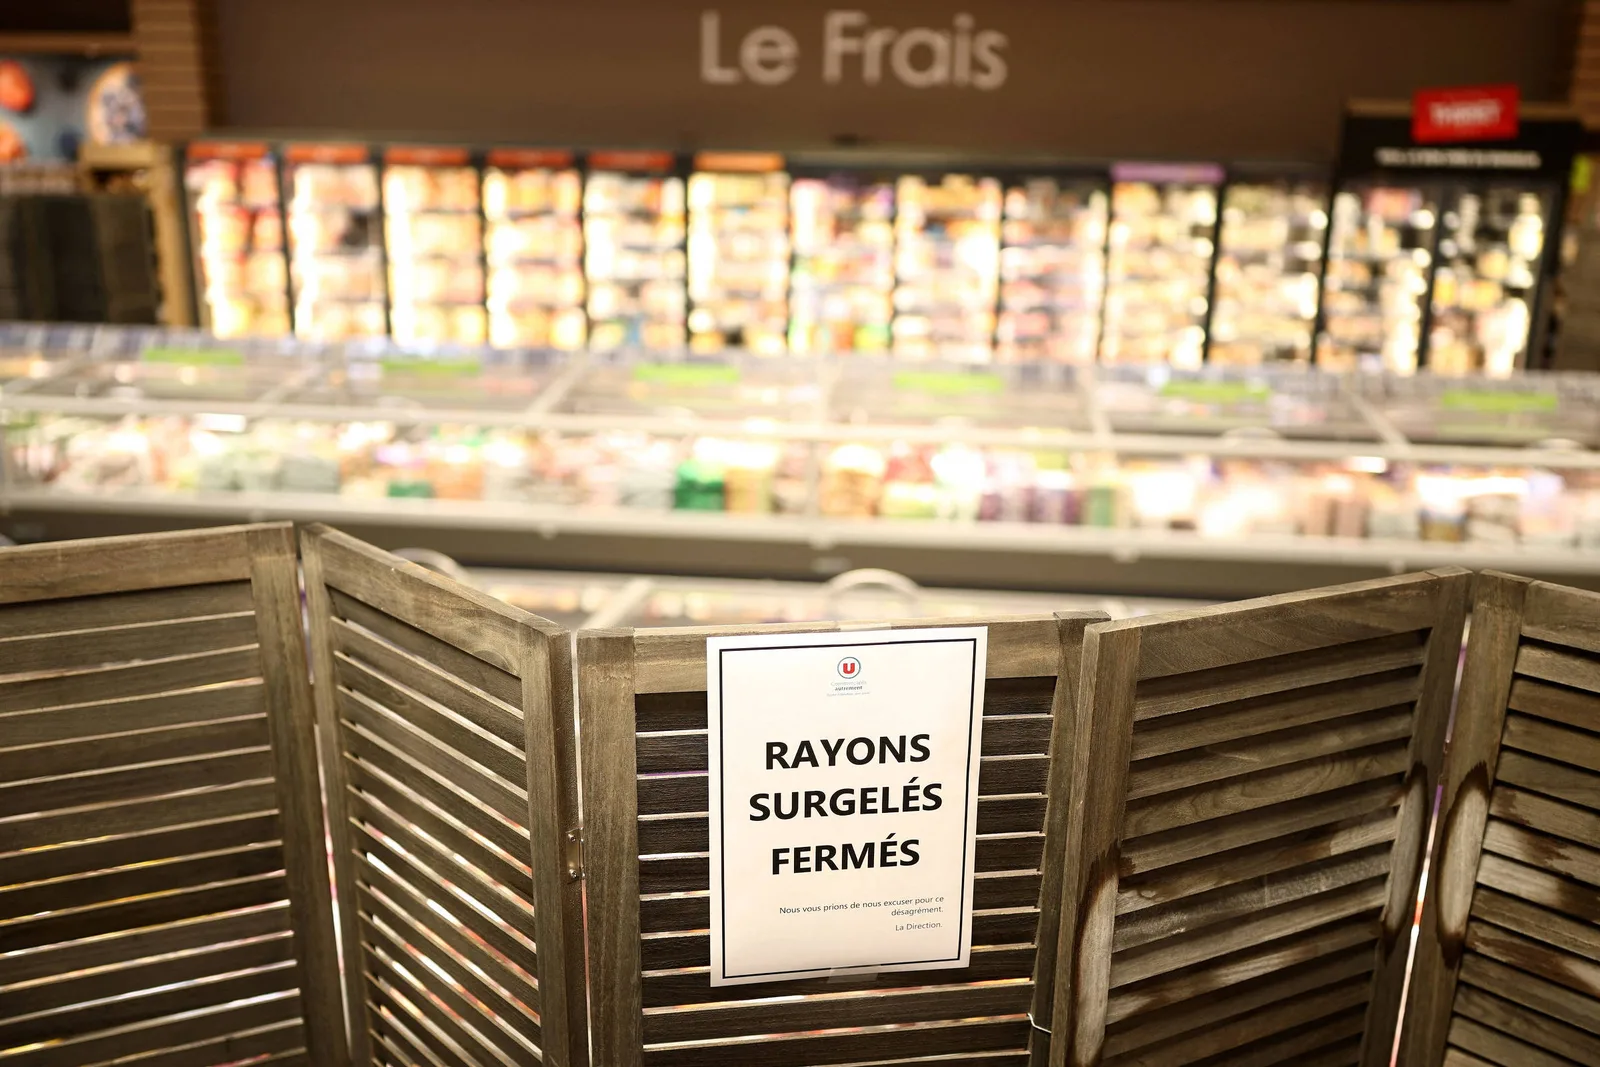

FRANÇA — Um ataque cibernético elevou a temperatura de refrigeradores de supermercados a 50 graus Celsius durante a noite, provocando incêndios e a perda de alimentos em centenas de lojas no país. A Procuradoria de Paris classificou o episódio como um ataque de “grande escala” contra equipamentos conectados de grandes redes.
O Carrefour informou que 80 supermercados foram afetados. A Monoprix disse que 5% de suas lojas sofreram impactos. Já a Les Mousquetaires, dona da rede Intermarché, relatou que os refrigeradores de cerca de 150 lojas foram aquecidos a 50 graus Celsius durante seis horas na noite anterior. Todos os alimentos foram descartados para evitar riscos sanitários.
A Procuradoria de Paris afirmou que os danos incluíram perda de alimentos e incêndios. O presidente-executivo da Cooperativa U, Dominique Schelcher, também disse que um de seus supermercados foi atingido. “Atacar equipamentos essenciais para a conservação de produtos frescos e para o abastecimento alimentar do povo francês é de extrema gravidade e não tem precedentes”, escreveu no X.
Investigação sobre sistemas de refrigeração
O primeiro-ministro Sébastien Lecornu determinou que a Agência Nacional de Segurança Cibernética da França, conhecida como ANSSI, investigasse o caso. Uma fonte de seu gabinete afirmou que a França coordenava ações com outros países europeus e verificava se empresas francesas também estavam em risco.
Os sistemas de refrigeração costumam ser administrados por painéis que controlam geladeiras e freezers de uma loja. Como esses painéis podem ser acessados pela internet, empresas de manutenção conseguem fazer ajustes remotamente.
Uma fonte próxima a Lecornu afirmou que a ANSSI identificou uma vulnerabilidade em um software fornecido pela empresa dinamarquesa Danfoss. A companhia declarou estar ciente de incidentes na França que afetaram um número limitado de sistemas de gerenciamento de refrigeração.
A Danfoss afirmou que os equipamentos atingidos usavam versões desatualizadas de firmware. A empresa disse que recomenda há muito tempo a atualização dos sistemas com suporte e a migração de sistemas antigos para soluções mais recentes.
Em 9 de agosto, a equipe Team82, da empresa de cibersegurança Claroty, publicou uma pesquisa sobre vulnerabilidades no controlador Danfoss AK-SM 800A. De acordo com a análise, atualizações da Danfoss corrigiram falhas que poderiam permitir contornar mecanismos de autenticação e executar códigos em dispositivos comprometidos.
Impactos em outros países
A Federação do Comércio e da Distribuição da França pediu “total transparência” da Danfoss sobre o incidente. A entidade afirmou que os supermercados trabalhavam para proteger os consumidores e normalizar as operações. Algumas lojas afetadas já haviam retomado as atividades, segundo a federação.
A empresa holandesa Ahold Delhaize, responsável pela rede Albert Heijn, informou que também enfrentava um problema de segurança em sua rede e havia desativado vários sistemas para protegê-los. Um aplicativo avisou os clientes que as entregas estavam indisponíveis devido a um incidente de segurança cibernética.
As lojas físicas da Albert Heijn permaneceram abertas. Os pedidos online correspondem a cerca de 10% das vendas da rede. Não ficou claro se havia ligação entre o ataque na França e os problemas da Ahold Delhaize.
E. Leclerc e Auchan não responderam aos pedidos de comentários, e não havia estimativa imediata sobre o total das perdas do setor. Os incidentes na França também foram comparados a problemas registrados no fim de agosto em cerca de uma dúzia de supermercados que atendem militares dos Estados Unidos, quando falhas nos sistemas de refrigeração causaram perda de alimentos.