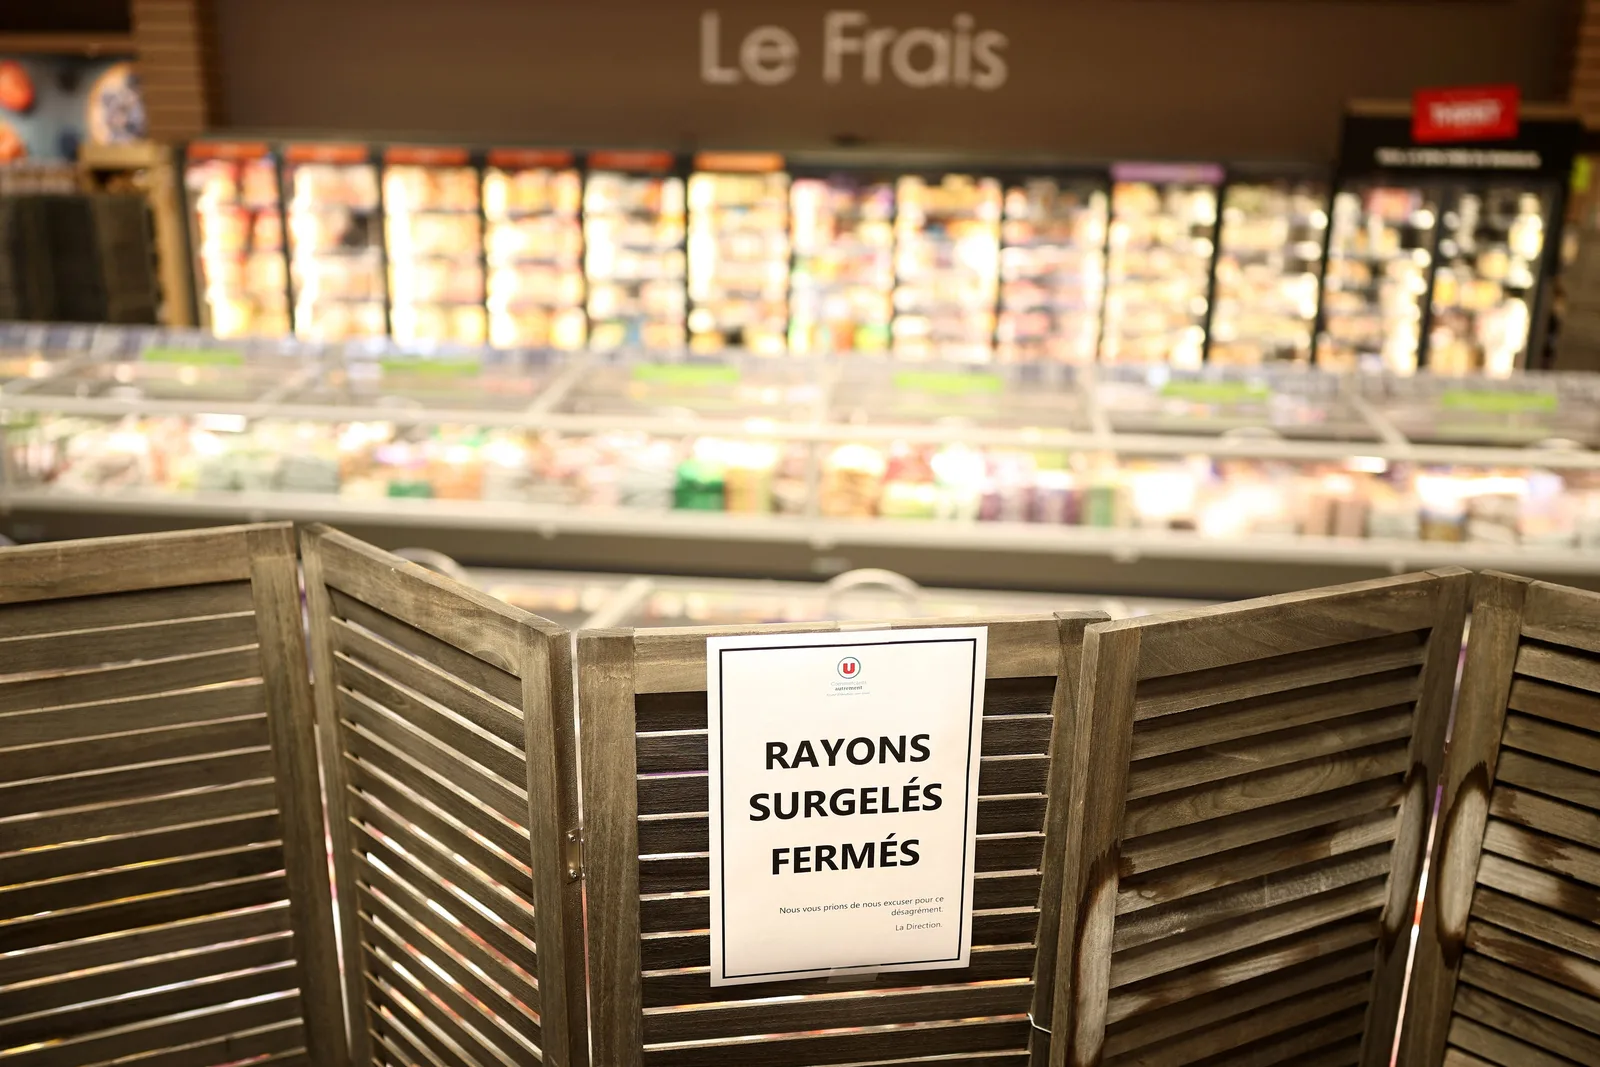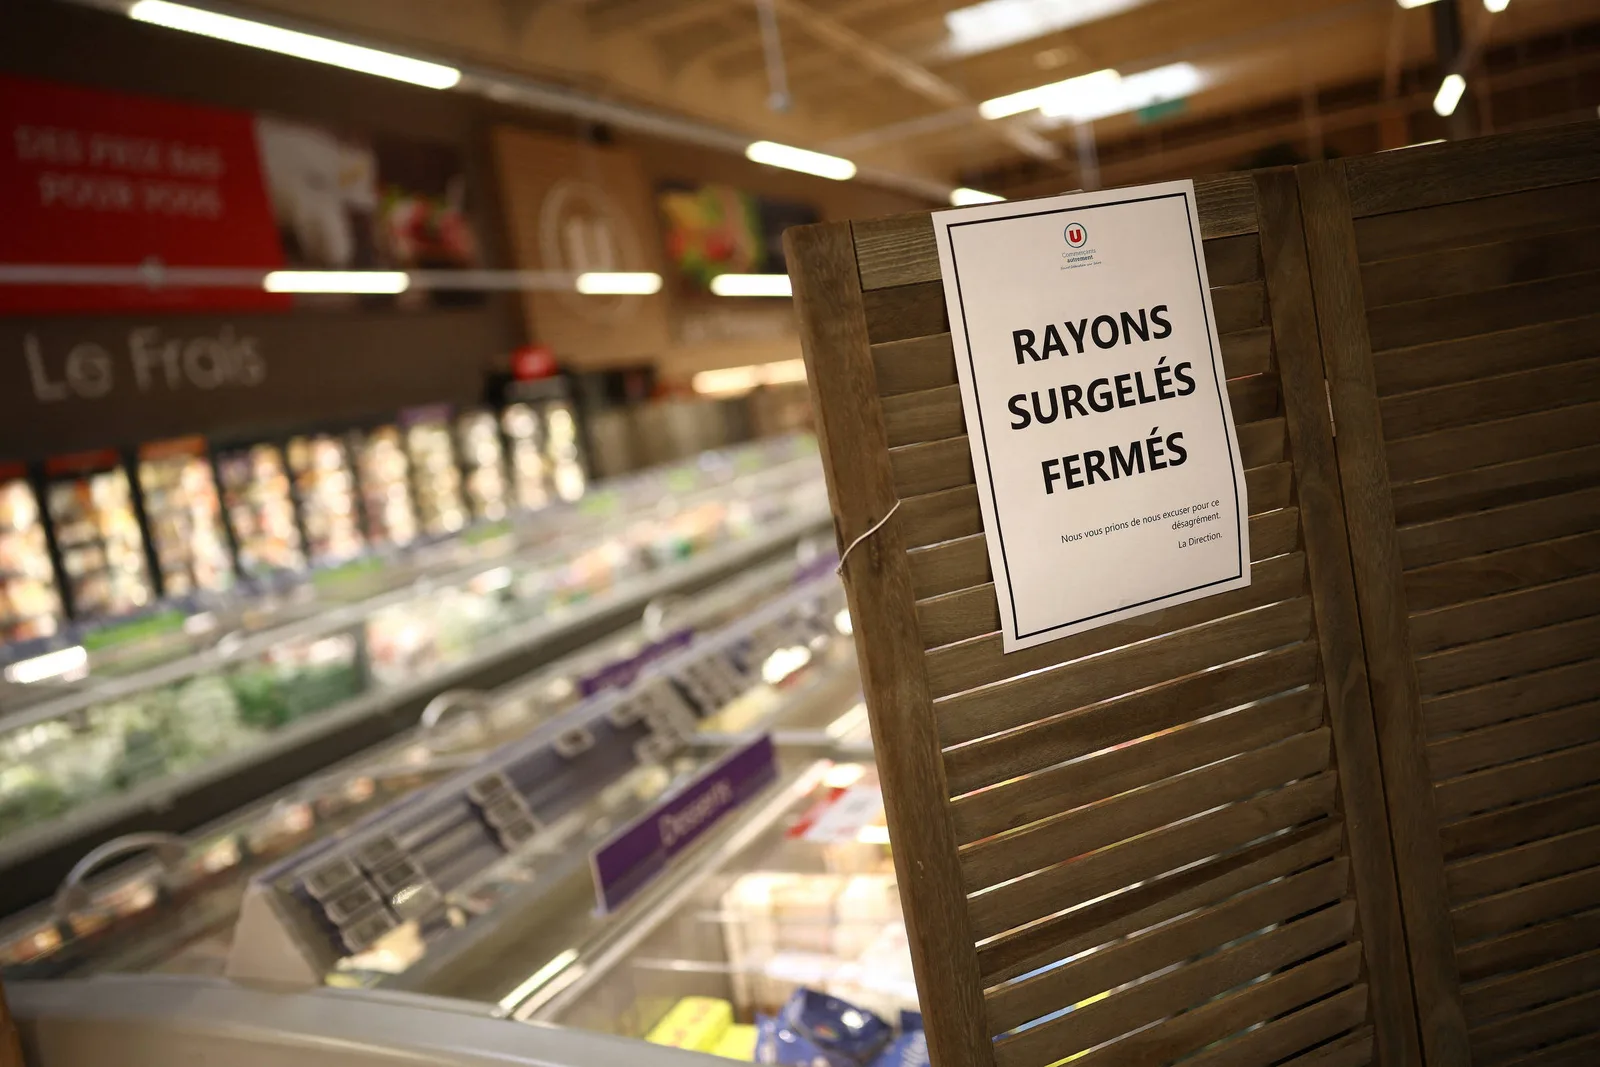

PARIS — Investigadores franceses procuram os responsáveis por um ataque que alterou as temperaturas de unidades de refrigeração em pelo menos 350 supermercados na França. O controle dos equipamentos provocou a perda de carnes e produtos congelados, descartados por funcionários em Paris nesta terça-feira (13).
As redes afetadas incluem Carrefour, Monoprix, Intermarché e Coopérative U. Nenhum grupo assumiu a autoria, e os investigadores também não identificaram um pedido de resgate. A ausência de uma reivindicação ou de uma exigência financeira chamou a atenção porque ataques desse tipo costumam buscar retorno econômico ou visibilidade política, segundo uma fonte com conhecimento da investigação.
A agência de segurança eletrônica da França informou que o problema atingiu refrigeradores que usavam softwares da dinamarquesa Danfoss e das empresas Copeland e Dixell. Na segunda-feira (12), a Danfoss disse que muitos equipamentos afetados haviam chegado ao fim da vida útil, não recebiam mais atualizações ou operavam com firmware desatualizado.
A empresa recomendou que os clientes mantivessem os sistemas compatíveis atualizados e migrassem equipamentos antigos para soluções da geração atual. A Copeland, proprietária da Dixell, não confirmou a informação e afirmou que sua prioridade era proteger as operações dos clientes.
Falhas conhecidas e equipamentos expostos
Em 9 de agosto, a empresa de segurança Claroty informou que vulnerabilidades, já corrigidas, no controlador Danfoss AK-SM 800A poderiam permitir que invasores contornassem a autenticação e executassem comandos nos dispositivos comprometidos.
O mecanismo usado no ataque não foi divulgado publicamente. Especialistas ouvidos na investigação disseram que os indícios apontam para uma ação facilitada pela falta de atualização dos sistemas e pela exposição de suas interfaces à internet. Ken Munro, sócio da britânica Pen Test Partners, classificou o caso como “higiene cibernética básica”.
Uma varredura realizada com o serviço Shodan identificou pelo menos 4.500 interfaces da Danfoss ainda visíveis na internet nesta terça-feira. Não foi possível determinar quantas usavam software vulnerável. A empresa francesa Onyphe afirmou que apenas uma minoria parecia operar com a versão mais recente e que sistemas desatualizados continuavam amplamente presentes entre as interfaces acessíveis ao público.
O incidente ocorreu enquanto a rede holandesa Ahold Delhaize enfrentava um problema separado de segurança digital que interrompeu seus serviços online. As autoridades holandesas afirmaram não ver conexão entre os dois eventos.